Správa portálu
Správu portálu může vidět jen přihlášený uživatel s oprávněním Správce portálu.
- Správa portálu
- Správa uživatelů v portálu
- Tvorba nového uživatele v portálu
- Editovat uživatele v portálu
- Odebrání uživatele v portálu
- Oprávnění uživatele portálu
- Přiřazování oprávnění uživateli v portálu
- Odebrání oprávnění uživateli v portálu
- Seznam repozitáří a oprávnění repozitáří
- Přiřazení repozitáří a oprávnění repozitáří uživateli v portálu
- Odebrání repozitáří a oprávnění repozitáří uživateli v portálu
- Seznam smazaných uživatelů
- Správa oprávnění v portálu
- Přiřazení oprávnění Správce portálu uživateli
- Odebrání oprávnění Správce portálu uživateli
- Seznam repozitářů v portálu
- Správa Active Directory
- Configuration Manager
- Statistics
- Přehled odběrů upozornění
- Přihlášení uživatele, který nemá přiřazenou Active Directory skupinu
- Přihlášení uživatele, který nemá přiřazenou OpenID skupinu
- Automatické přihlašování proti Active Directory (Windows Authentication)
Správa portálu

V pravé části záhlaví Infoportu můžeme vidět Dropdown menu s názvem Správa portálu (Jen přihlášený uživatel s oprávněním Správce portálu).

Správa uživatelů v portálu
Uživatel, s právy administrátora portálu, si může zobrazit seznam uživatelů celého portálu, kde může změnit uživateli heslo, nastavit základní oprávnění k portálu (k repository, publikačního modulu a nebo jej nastavit jako administrátora).
Infoport má svou repository uživatelů, která je nezávislá na repository Enterprise Architect. V praxi to znamená, že uživatelé portálu (na rozdíl od předchozích verzí) nemusí mít účet zároveň v repository EA. Nicméně účet lze v portálu a v EA propojit kvůli správnému zobrazení zámků pro editaci a podobně. Seznam uživatelů je filtrovatelný, lze v něm vyhledávat a je optimalizován na velké množství (tisíce) uživatelů.


Uživatelé se evidují na úrovni celého portálu, nikoliv na úrovni jednotlivých repozitářů. Je to proto, aby se uživatel, pokud má přístup k více repozitářům, mohl mezi nimi rychle přepínat.
Uživatelům se pak přiděluje přístup k jednotlivých repozitářům. Zároveň je zajištěno, aby správci jednotlivých repozitářů neviděli seznam všech uživatelů – aby například správce repository jednoho dodavatele neviděl uživatele jiného dodavatele.

Tvorba nového uživatele v portálu
Pro tvorbu nového uživatele, správce portálu klikne na tlačítko "Vytvořit" v Seznamu uživatelů.

Správci portálu se zobrazí následující dialog.

Po vyplnění údajů, správce portálu klikne na tlačítko "Vytvořit" , poté se správci zobrazí hláška "Úspěšně vytvořeno".

Po kliknutí na tlačítko "Zpět" je správce přesměrován na tabulku s uživateli, kde si pomocí filtru může najít právě vytvořeného uživatele.

Editovat uživatele v portálu
Pro editaci uživatele v portálu klikne správce na tlačítko "Editovat".

Správci se zobrazí následující dialog, kde může editovat "přihlašovací jméno, email, křestní jméno, příjmení, oddělení a heslo" uživatele, může smazat uživatele a taktéž může přiřadit a změnit oprávnění a repozitáře danému uživateli.

Odebrání uživatele v portálu
Pro odebrání/smazání uživatele, správce portálu klikne na tlačítko "Smazat" v Seznamu uživatelů.

Správci se zobrazí následující dialog, kde může editovat "smazat" uživatele.

Po smazání se správci zobrazí hláška "Úspěšně smazáno"
Uživatel bude stále existovat v Infoportu a k jeho obnovení stačí vytvořit uživatele se stejným jménem a e-mailem nebo přejít do seznamu smazaných uživatelů.
Oprávnění uživatele portálu
Správce portálu může přidělit a odebrat uživateli "Správce portálu", pro přiřazení a odebrání tohoto oprávnění klikne správce na tlačítko "Oprávnění".

Správci portálu se zobrazí následující dialog s tlačítky "Přidat" pro přidání oprávnění a "Odebrat" pro odebrání oprávnění.

Přiřazování oprávnění uživateli v portálu
Správce portálu může přidělit uživateli "Správce portálu".

Po kliknutí na tlačítko "Přidat" je správce přesměrován na tabulku uživatele, kterému chce přidat právo "Správce portálu".

Po zakliknutí checkboxu, správce klikne na tlačítko "Přidat", poté se správci zobrazí hláška "Úspěšně přidáno".

Odebrání oprávnění uživateli v portálu
Správce portálu může odebrat uživateli "Správce portálu".

Po kliknutí na tlačítko "Odebrat" je správce přesměrován na tabulku uživatele, kterému chce odebrat právo "Správce portálu".

Po zakliknutí checkboxu, správce klikne na tlačítko "Odebrat", poté se správci zobrazí hláška "Úspěšně odebráno".

Seznam repozitáří a oprávnění repozitáří
Správce portálu po kliknuntí na tlačítko "Repozitáře" v Seznamu uživatelů může přidělit a/nebo odebrat uživateli repozitář a oprávnění repozitáře.

Správci se zobrazí následující dialog, kde může přidat a/nebo odebrat uživateli repozitář a oprávnění repozitáří.

Přiřazení repozitáří a oprávnění repozitáří uživateli v portálu
Správce portálu může přidělit uživateli repozitář a oprávnění k repozitáří.

Po kliknutí na tlačítko "Přidat" je správce přesměrován na tabulku uživatele, kterému chce přidat repozitář a oprávnění repozitáří.

Po zakliknutí checkboxu, správce klikne na tlačítko "Přidat", poté se správci zobrazí hláška "Úspěšně přidáno".

Po přidání dané repozitáře správce portálu může přidělit oprávnění repozitáře "Správce repozitáře, Přístup k publikaci a Přístup ke stromečku repozitáře, Editor gosáře, Přístup k pohledům, Oprávnění pro publikaci veřejných klíčů".

Po kliknutí na checkbox se zobrazí hláška "Úspěšně přidáno".

Po kliknutí na tlačítko "Zpět" se zobrazí "Seznam uživatele" s přidanou repozitáří a oprávnění v repozitáří.
Odebrání repozitáří a oprávnění repozitáří uživateli v portálu
Správce portálu může odebrat uživateli repozitář a oprávnění k repozitáří.

Po kliknutí na tlačítko "Odebrat" je správce přesměrován na tabulku uživatele, kterému chce smazat repozitář a oprávnění repozitáří.

Po zakliknutí checkboxu, správce klikne na tlačítko "smazat", poté se správci zobrazí hláška "Úspěšně odebráno".

Po odkliknutí checkboxu, může správce portálu odebrat oprávnění repozitáře "Správce repozitáře, Přístup k publikaci a Přístup ke stromečku repozitáře".

Po kliknutí na tlačítko "Zpět" se zobrazí "Seznam uživatele" s odebraným oprávněním repozitáří.
Seznam smazaných uživatelů

Zde se nachází seznam všech smazaných uživatelů.
V seznamu je možné různými způsoby filtrovat a například seřadit seznam dle abecedy (pomocí šipek).

Pokud chcete obnovit smazaného uživatele, kliknete na tlačítko "Obnovit".

Po zkontrolování údajů jestli jde o správného uživatele, stačí kliknout na tlačítko "Obnovit".

Po úspěšném obnovení můžete uživatele zeditovat, přiřadit oprávnění a přiřadit repozitáře.
Správa oprávnění v portálu
Pokud jsme si zvolili "Správu oprávnění", dostaneme se na Seznam oprávnění v portálu.
Správce portálu může přidělit uživateli správce portálu.

Dostali jsme se do Seznamu uživatelů.
Zde můžeme přiřazovat nebo odebírat oprávnění pro správce portálu různým uživatelům pomocí tlačítek "Přidat" nebo "Odebrat" a vidět přehled uživatelů, které zvolené oprávnění vlastní.

Přiřazení oprávnění Správce portálu uživateli
Správce portálu může přidělit uživateli oprávnění Správce portálů.

Po kliknutí na tlačítko "Přidat" je správce přesměrován na tabulku uživatelů.

Po zakliknutí checkboxu u daného uživatele, Správce portálu klikne na tlačítko "Přidat", poté se správci zobrazí hláška "Úspěšně přidáno".

Daný uživatel je nyní Správcem portálu.
Odebrání oprávnění Správce portálu uživateli
Správce portálu může odebrat uživateli oprávnění Správce portálu.

Po kliknutí na tlačítko "Odebrat" je správce přesměrován na tabulku uživatelů.

Po zakliknutí checkboxu u daného uživatele, Správce portálu klikne na tlačítko "Odebrat", poté se správci zobrazí hláška "Úspěšně odebráno".

Daný uživatel už není Správcem portálu.
Seznam repozitářů v portálu
Do jedné instance informačního portálu lze připojit více repozitářů (databází). Proto je oddělená správa portálu a správa jednotlivých připojených EA repozitářů. Jeden uživatel může mít přístup do více repozitářů a v každém z nich jiná práva. Mezi repozitáři lze jednoduše přepínat.
Každý připojený EA repozitář má své administrátory.
Uživatelé jsou evidováni na úrovni portálu a práva k repozitářům jsou jim přidělována správcem portálu. EA Repozitáře jsou datově striktně odděleny a pokud uživatel nemá k příslušnému EA repozitáři práva, ani jej nevidí (nevidí, že vůbec existuje).
Tato funkcionalita je užitečná například v případě, že společnost má více zákazníků, kteří mají data v oddělených EA repozitářích a je potřeba je prezentovat pomocí jedné instance portálu.

Po kliknutí na "editovat" se zobrazí následující stránka Editace repozitáře

Správa Active Directory
Pokud používáte přihlašovaní přes AD musíte být administrátor, než se přihlásíte přes AD (než ho zapnete).
Enterprise Architect může být napojen na jeden či více serverů Active Directory.
AD automaticky importuje skupiny z AD do Informačního portálu. Import se provádí dle AD skupin, kde si administrátor musí nadefinovat, jakou AD skupinu chce importovat do jaké skupiny Infoportu.
NTLM autentifikace - pokud je uživatel evidován v Active Directory a Active Directory je zkonfigurováno, uživatel se nemusí přihlašovat do Infoportu manuálně – je přihlášen automaticky jeho windows účtem. Stále se však může přihlásit i manuálně (využitelné například pokud se na počítači s přihlášeným uživatelem potřebuje přihlásit do informačního portálu jiný uživatel).
Pokud není uživatel v Active Directory nalezen a Infoport má zkonfigurováno více Active Directory serverů, prohledají se postupně všechny. Pokud uživatel není nalezen nikde, zobrazí se mu login dialog, kde se může přihlásit manuálně (popřípadě jen jako návštěvník – guest).

Po kliknutí na tlačítko "Vytvořit" se zobrazí stránka k vytvoření AD. Kde je potřeba vyplnit "Název, URL, Uživatelské jméno a Heslo".
Konfigurace Active Directory


Aktivace přihlašování přes Active Directory viz 5. Active Directory - LDAP Section .
Configuration Manager
Viz sekce Configuration Manager v Instalačním manuálu
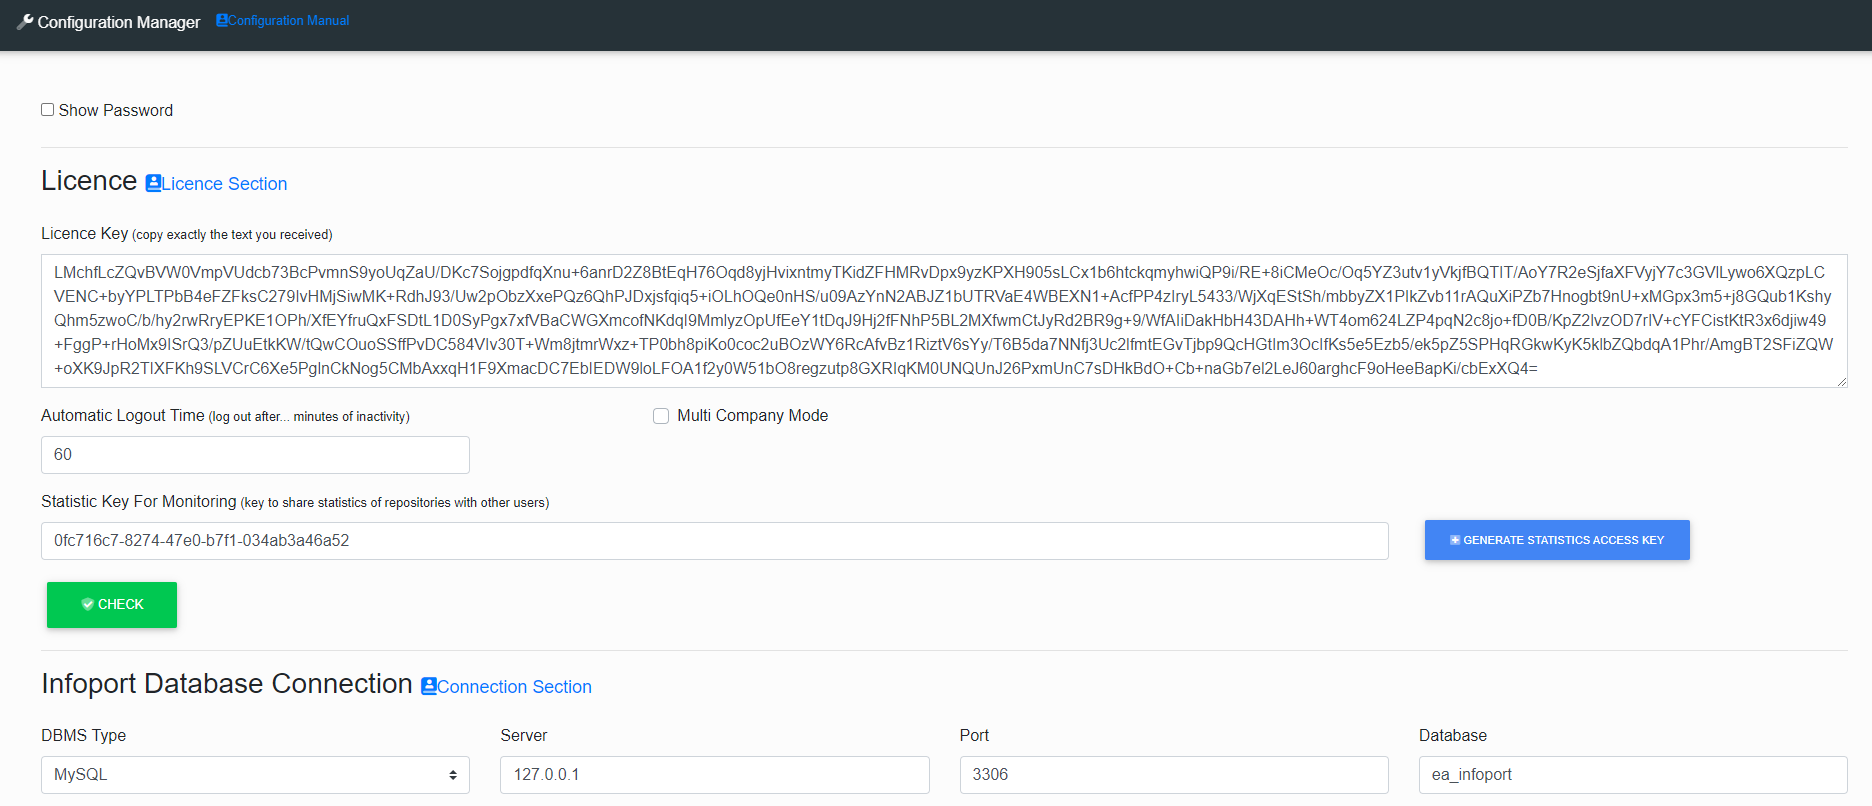
Statistics
Pokud má uživatel klíč, tak si Statistiky může zobrazit aniž by byl přihlášený. Výstupem statistiky je JOSON soubor, který je strojově čitelný, není tedy třeba, aby ho spravoval administrátor.
Statistiky zobrazují informace o připojených repozitářích, dcomech, jobech apod. viz obrázek níže.
Vytvoření odkazu Configuration Manageru:
1) Vygenerování klíče přes "GENERATE STATISTIS ACCESS KEY"
2) Vytvořením odkazu > ./Monitor/Statistics?key= nutné přidat vygenerovaný klíč
vzor: https://localhost/Monitor/Statistics?key=266d1e23-eed6-4c25-9e35-9e170295cxxx
3) Uložení >SAVE SETUP
4) Odkazem je možné zobrazit statistiky bez nutnosti přihlášení.


Přehled odběrů upozornění
Správce musí nastavit e-mailový server v Configuration Manageru, aby bylo možné odesílat notifikační e-maily uživatelům.

Pokud je nastavený notifikační systém, tak správce portálu může vidět všechny nastavené upozornění v portálu.

Správce portálu může kliknout na ikonku "Stromečku" a nebo na tlačítko "ChangeNotificationType"

Po kliknutí na tlačítko "ChangeNotificationType" je správce portálu přesměrován na stránku "Nastavení intervalu upozornění pro odběratele diagramu", kde si může zkontrolovat Název, Typ, Přihlašovací jméno a Email, na který se upozornění posílá.

Jsou tři notifikační služby, které upozorňují uživatele o změnách na diagramu
Po najetí kurzorem na ikonky si může uživatel přečíst o jaký typ notifikace se jedná.

Notifikační typ lze jednoduše změnit a to buď na téhle stránce, kde stačí zakliknout modře zbarvenou ikonku a nebo přejít do repozitáře na diagram.

Zelené zbarvení ikonky informuje jaký notifikační typ je zapnutý.
Pokud chce uživatel notifikaci zrušit, tak stačí zakliknout červenou ikonku.
Tlačítko "Zpět" vrátí uživatele do seznamu "Přehled odběrů upozornění"
Když uživatel klikne na ikonku "Stromečku" tak je přesměrován do repozitáře daného diagramu.

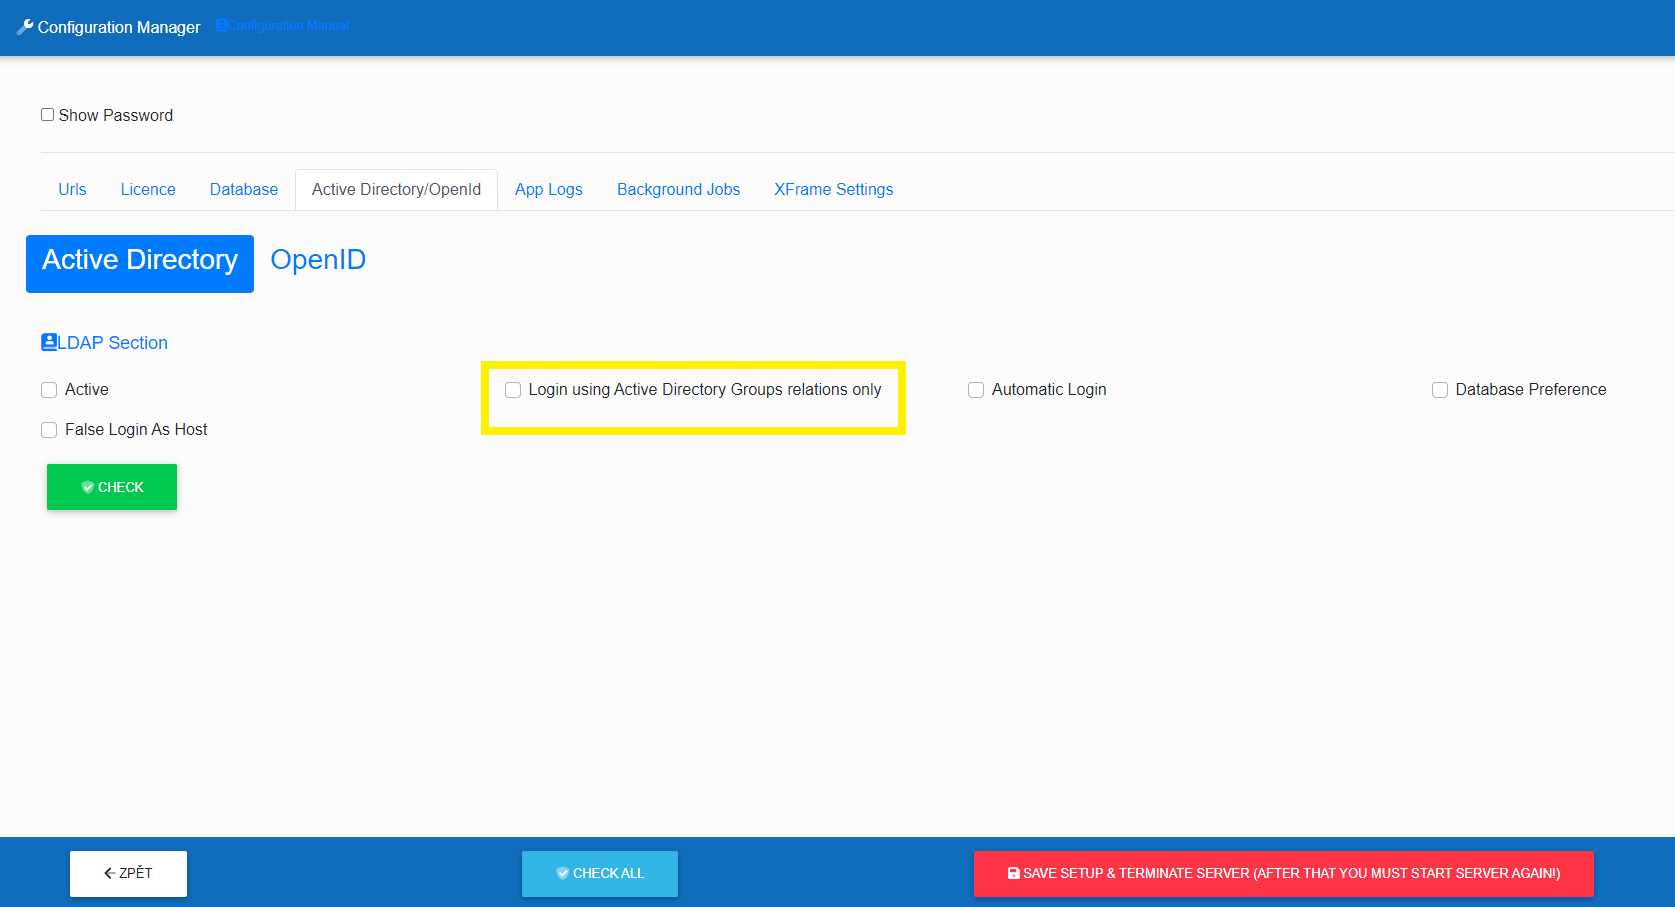
Přihlášení uživatele, který nemá přiřazenou Active Directory skupinu
V Infoportu je možné nastavit zákaz přihlášení uživatele, který nemá přiřazenou Active Directory skupinu.
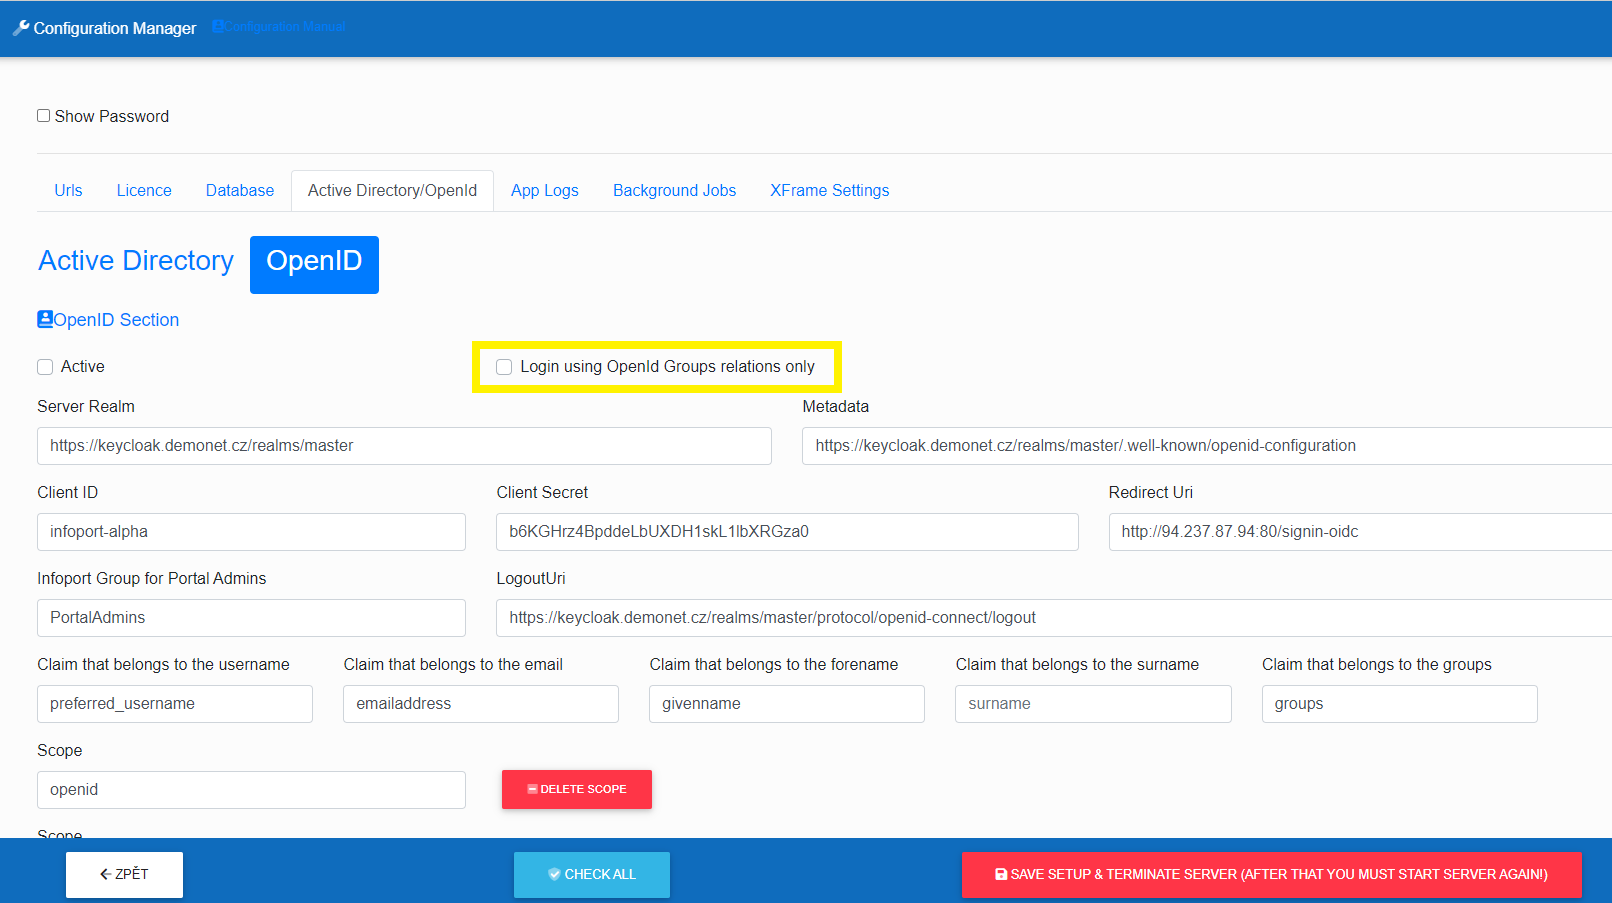
Přihlášení uživatele, který nemá přiřazenou OpenID skupinu
V Infoportu je možné nastavit zákaz přihlášení uživatele, který nemá přiřazenou OpenID skupinu.
Automatické přihlašování proti Active Directory (Windows Authentication)
Princip a protokoly
-
server musí být členem domény,
-
pro Kerberos musí být na účtu, pod kterým aplikace běží, zaregistrovaný SPN `HTTP/<hostname>`. Bez něj se použije NTLM,
-
adresa aplikace musí být v prohlížeči klienta v zóně Místní intranet (případně povolená politikou), jinak prohlížeč nepošle přihlašovací údaje automaticky,
-
licence musí obsahovat modul `ActiveDirectory`. Bez něj se automatické přihlášení nezdaří.
Získání a uložení uživatele při přihlášení
-
Dohledání uživatele v AD podle `sAMAccountName`. Zkouší se jméno s doménou (`DOMENA\uzivatel`) i bez ní.
-
Zjištění členství ve všech AD skupinách, které jsou namapované na skupiny Infoportu.
-
Kontrola `LDAP:OnlyActiveDirectoryGroups`: pokud je volba zapnutá a uživatel není v žádné namapované AD skupině, nepřihlásí se a do DB se nezapíše.
-
Uložení do DB Infoportu:
-
neexistujícího uživatele aplikace založí (výchozí `RepositoryId = 1`),
-
existujícímu aktualizuje e-mail, jméno a příjmení podle AD,
-
dříve smazaného uživatele obnoví, pokud je v AD stále platný.
-
Synchronizace skupin a rolí: uživatele přidá do skupin Infoportu podle aktuálního členství v AD skupinách, nebo ho z nich odebere. Stejně upraví i roli `Repository` v příslušných repozitářích.
-
Kontrola přístupu do repozitáře a přihlášení:
-
pokud uživatel nemá přístup do svého aktuálního repozitáře, přepne se do prvního repozitáře, kam přístup má (přes vlastní claimy nebo členství ve skupině),
-
pokud takový repozitář neexistuje, aplikace ho odhlásí,
-
jinak se vytvoří aplikační přihlášení (`SignInAsync`, cookie `Identity.Application`).
Vztah k jobu na AD synchronizaci
-
licence s modulem `ActiveDirectory`,
-
připojení k AD nastavené v administraci (Active Directory Manager),
-
mapování AD skupin na skupiny Infoportu, rovněž nastavené ručně v administraci,
-
dostupné AD v okamžiku přihlášení.
Omezení a známá rizika
-
Výkon: převod identity proběhne při každém ověření požadavku přes Negotiate. Každý takový průchod znamená dotaz do AD, zápisy do DB a nové přihlášení. Při vyšší zátěži to může zatížit AD i databázi.
-
Nedostupné AD: když se uživatele nepodaří dohledat (AD je nedostupné nebo chybí připojení), aplikační přihlášení se nevytvoří a uživatel zůstane jen s Windows identitou. V logu se objeví záznam „Transformation is neded, but it has not been done“.
Opravené nedostatky (říjen 2026)
-
Přepnutí repozitáře při přihlášení (`ClaimsTransformation`): kvůli chybějícím složeným závorkám se uživatel považoval za úspěšně přepnutého, i když nebyl členem žádné skupiny repozitáře. Neoprávněný uživatel se proto neodhlásil. Zároveň se kontrolovala jen první skupina každého repozitáře. Oprava: přepnutí proběhne jen při skutečném členství a na odhlášení se čeká, než se dokončí.
-
Volba `OnlyActiveDirectoryGroups` (`UserActiveDirectoryManager`): podmínka zjišťovala jen to, jestli existuje nějaké mapování AD skupin, ne jestli je v nich uživatel. Do DB se tak zakládal kterýkoli doménový účet. Oprava: uživatel se přeskočí, pokud není členem žádné namapované AD skupiny.